
 Par Tsuky
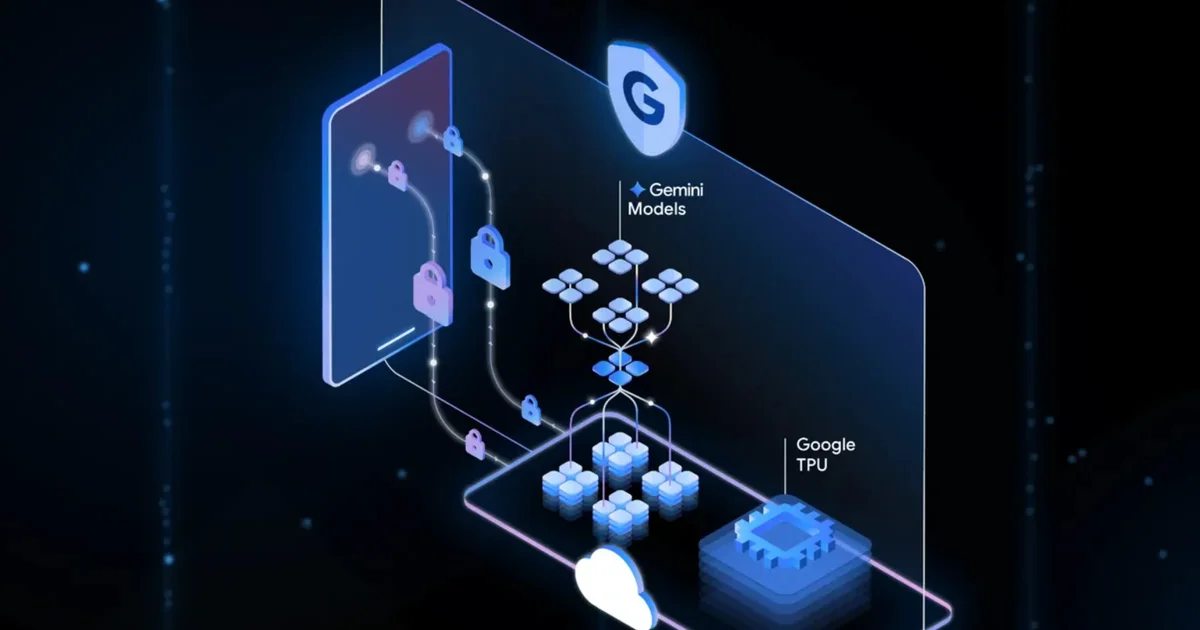
Private AI Compute avait été présenté par Google en novembre 2025 pour exécuter des modèles Gemini dans le cloud tout en isolant les données sensibles dans des environnements matériels protégés. Cette infrastructure est déjà utilisée pour certaines fonctions Pixel, notamment Magic Cue et des capacités de résumé de Recorder. Elle avait cependant une limite volontaire : son traitement était sans état persistant.
Une requête arrivait, les données nécessaires étaient traitées dans l'environnement sécurisé, puis le contexte disparaissait avec la fin de l'opération. Le 23 septembre, Google DeepMind a détaillé l'architecture destinée à supprimer cette limite et à permettre à Private AI Compute de conserver du contexte sur la durée.
Les données dans le cloud, les clés sur vos appareils
Le modèle proposé ressemble à un coffre chiffré. Les informations dont l'assistant a besoin seraient placées dans un stockage dédié côté serveur, tandis que les clés cryptographiques nécessaires pour les déverrouiller resteraient exclusivement liées aux appareils personnels de l'utilisateur.
Lorsqu'un modèle doit consulter cette mémoire, l'appareil établit selon Google un canal authentifié et chiffré de bout en bout vers un environnement isolé dans le cloud. Les données y sont temporairement déchiffrées en mémoire, utilisées pour traiter la demande, éventuellement enrichies avec un nouveau contexte, puis immédiatement rechiffrées avant leur stockage.
Google décrit également des bases séparées par utilisateur et protégées par des clés dérivées de l'appareil. L'entreprise affirme que cette conception doit rendre les données inaccessibles aux autres utilisateurs et à Google lui-même. Il s'agit à ce stade d'une affirmation d'architecture et de sécurité de Google, pas d'une démonstration indépendante que chaque futur produit utilisant cette mémoire respectera automatiquement les mêmes garanties dans toutes les situations.
Pourquoi Google veut sortir la mémoire du téléphone
Une mémoire strictement locale possède un avantage évident : les données n'ont pas besoin de quitter l'appareil. Elle devient moins pratique lorsqu'un assistant doit reprendre une tâche ailleurs ou faire appel à un modèle trop lourd pour fonctionner localement.
Google donne l'exemple d'instructions consultées sur des lunettes puis retrouvées sur un ordinateur portable, ou d'une conversation complexe reprise entre mobile et web. Une mémoire serveur persistante permettrait de conserver ce fil sans demander à chaque appareil de posséder localement l'intégralité du contexte et la puissance nécessaire à son traitement.
C'est également la raison pour laquelle Private AI Compute existe. Les modèles avancés nécessitent une quantité de calcul que Google juge difficile à fournir uniquement sur un téléphone, tandis que les fonctions proactives demandent de plus en plus de contexte personnel. La mémoire était jusque-là le morceau manquant : une enclave capable de traiter des secrets sans les conserver reste utile, mais elle oublie tout à la fin de chaque tâche.
La vérification du serveur devient une partie du système
Google accompagne cette nouvelle architecture d'un mécanisme de transparence supplémentaire. L'entreprise annonce la publication d'un registre public infalsifiable de son logiciel serveur. Un appareil utilisant Private AI Compute doit pouvoir vérifier l'authenticité et l'intégrité du logiciel exécuté dans l'environnement distant avant d'y envoyer des informations personnelles.
Cette logique complète l'attestation distante déjà au cœur de Private AI Compute. Le principe n'est pas simplement de faire confiance au serveur parce qu'il appartient à Google, mais de permettre au client de vérifier cryptographiquement quel environnement a répondu avant de lui transmettre les données.
DeepMind indique également avoir mis à jour son document technique et publié des résultats issus d'un audit indépendant réalisé par une société de cybersécurité. L'annonce publique ne nomme toutefois pas cette société. Ces éléments renforcent la vérifiabilité promise par Google sans supprimer le besoin d'examiner l'implémentation réelle lorsque la mémoire arrivera dans des produits destinés au public.
Ce n'est pas encore une nouvelle fonction Gemini à activer
Le point le plus facile à rater est temporel. Google écrit que cette architecture « permettra » une mémoire persistante entre appareils et explique comment elle fonctionnera. L'entreprise n'annonce ni date de lancement générale, ni liste de téléphones compatibles, ni nouveau réglage de mémoire disponible dès maintenant dans Gemini.
Private AI Compute, lui, existe déjà depuis 2025. La mémoire persistante présentée cette semaine constitue une évolution de son architecture, pas la confirmation que toutes les conversations Gemini sont désormais stockées de cette manière.
La distinction est importante pour une technologie qui repose précisément sur la confiance. Google cherche ici à résoudre un paradoxe assez net : rendre l'assistant suffisamment personnel pour se souvenir de vous sans donner à son opérateur un accès direct à cette mémoire. La conception est désormais documentée. Son déploiement concret reste à venir.