 Par Tsuky
Couper l'accès à un modèle d'intelligence artificielle n'est pas exactement la même chose qu'arrêter le programme qui l'utilise. CrowdStrike fait cette distinction dans la documentation technique de son nouveau AI Kill Switch, même si le nom de la fonction évoque un interrupteur capable de neutraliser immédiatement n'importe quel agent autonome.
Présenté le 3 novembre 2026 à Barcelone pendant Fal.Con Europe, le dispositif est intégré à Falcon Guardian, la solution de sécurité des agents IA commercialisée par CrowdStrike. L'entreprise annonce sa disponibilité immédiate pour les clients concernés.
Le mécanisme initial consiste à interrompre les communications entre un agent et les modèles d'IA auxquels il accède. Un administrateur autorisé déclenche l'action depuis Falcon Guardian, qui transmet la décision aux passerelles connectées. Celles-ci bloquent alors l'accès aux modèles désignés.
Un agent dépendant de ces appels ne peut plus poursuivre normalement les étapes qui exigent une nouvelle réponse du modèle. En revanche, cette intervention ne garantit pas à elle seule que tous les processus déjà lancés soient arrêtés ou que toutes les permissions de l'agent soient révoquées.
Un arrêt d'urgence qui fonctionne d'abord au niveau du réseau IA
La première version de AI Kill Switch s'appuie sur un point de contrôle relativement précis : la passerelle par laquelle transitent les demandes aux modèles. CrowdStrike propose sa propre Falcon AI Gateway, mais indique également que des passerelles tierces compatibles peuvent être utilisées.
Falcon AI Gateway est désormais généralement disponible et inclus dans Falcon Guardian. La passerelle centralise l'accès aux modèles, les politiques de sécurité et la gestion des identifiants associés. Elle permet également de surveiller les requêtes et les réponses, ainsi que certains indicateurs de consommation et de coût.
Dans le scénario décrit par CrowdStrike, un agent suspect peut être privé de l'accès à ses modèles sans attendre qu'une équipe de sécurité intervienne séparément dans chaque application. Le mécanisme peut aussi concerner des applications et des appareils qui ne disposent pas directement du capteur Falcon, à condition que leur trafic IA passe par une passerelle contrôlée.
Cette condition est loin d'être anecdotique. Une application qui utilise un modèle local sans passer par la passerelle n'est pas neutralisée par une simple coupure de son accès aux modèles distants. Un processus capable d'exécuter des opérations déjà préparées pourrait également nécessiter d'autres mesures de confinement.
CrowdStrike connaît cette limite et prévoit justement d'étendre AI Kill Switch à des mécanismes d'arrêt plus proches des environnements d'exécution. Il serait donc incorrect de présenter le produit actuellement disponible comme un bouton universel qui termine instantanément tous les agents IA d'une entreprise.
Les prochaines étapes visent les processus, les identités et le cloud
La feuille de route décrit une approche plus large. CrowdStrike prévoit de permettre l'arrêt direct des agents et des processus associés sur les terminaux protégés. Le système devra également empêcher leur redémarrage sur les machines concernées.
Pour les infrastructures cloud, la société envisage des actions de confinement ou de terminaison ciblant les agents compromis. L'objectif est de couvrir les environnements dans lesquels les programmes autonomes exécutent leurs tâches, sans dépendre exclusivement du trafic réseau vers les modèles.
Les identités constituent un autre point de contrôle. Un agent peut disposer d'autorisations sur des fichiers, des bases de données, des services internes ou des applications SaaS. Révoquer ces droits peut être aussi important que bloquer son accès à un modèle de langage.
CrowdStrike prévoit de mobiliser Falcon Next-Gen Identity Security pour réduire ou supprimer certaines permissions au moment de l'intervention. L'entreprise envisage également un confinement des agents opérant dans des applications SaaS grâce à Falcon Shield, ainsi qu'une interruption de sessions via son navigateur d'entreprise Seraphic.
Ces extensions ne sont pas présentées comme intégralement livrées le 3 novembre. La vision affichée est celle d'un seul dispositif de contrôle capable d'orchestrer plusieurs mécanismes de confinement, chacun agissant sur une partie différente de l'infrastructure.
Le fonctionnement devra aussi tenir compte des dépendances entre les agents. Interrompre un programme isolé est relativement simple à concevoir ; bloquer un agent qui a lancé plusieurs sous-processus, ouvert des sessions et délégué des tâches implique de retrouver l'ensemble des ressources concernées.
Pourquoi surveiller les agents IA ne suffit plus
La question dépasse les attaques informatiques classiques. Un agent IA peut provoquer un incident sans être directement compromis par un attaquant. Une instruction mal comprise, des permissions excessives ou une succession d'actions incorrectes peuvent suffire à entraîner un comportement non souhaité.
Les outils de détection traditionnels surveillent notamment les fichiers, les processus et les communications réseau. Ils ne disposent pas nécessairement du contexte permettant de relier une action système à une demande formulée en langage naturel.
CrowdStrike cherche à combiner ces deux niveaux d'analyse. Falcon Guardian rapproche les instructions reçues par un agent, ses interactions avec les modèles et les outils, puis les opérations exécutées sur les machines protégées.
Le capteur Falcon fournit les informations issues de l'exécution des processus. Des mécanismes d'intégration au niveau des agents, notamment des hooks, permettent de surveiller certaines instructions et d'appliquer des règles avant qu'une action dangereuse ne soit engagée.
L'entreprise cite des intégrations avec Claude Code, OpenAI Codex, GitHub Copilot, Microsoft 365 Copilot, OpenCode et Cursor. Les capacités précises dépendent des outils concernés et des mécanismes de contrôle disponibles dans chaque environnement.
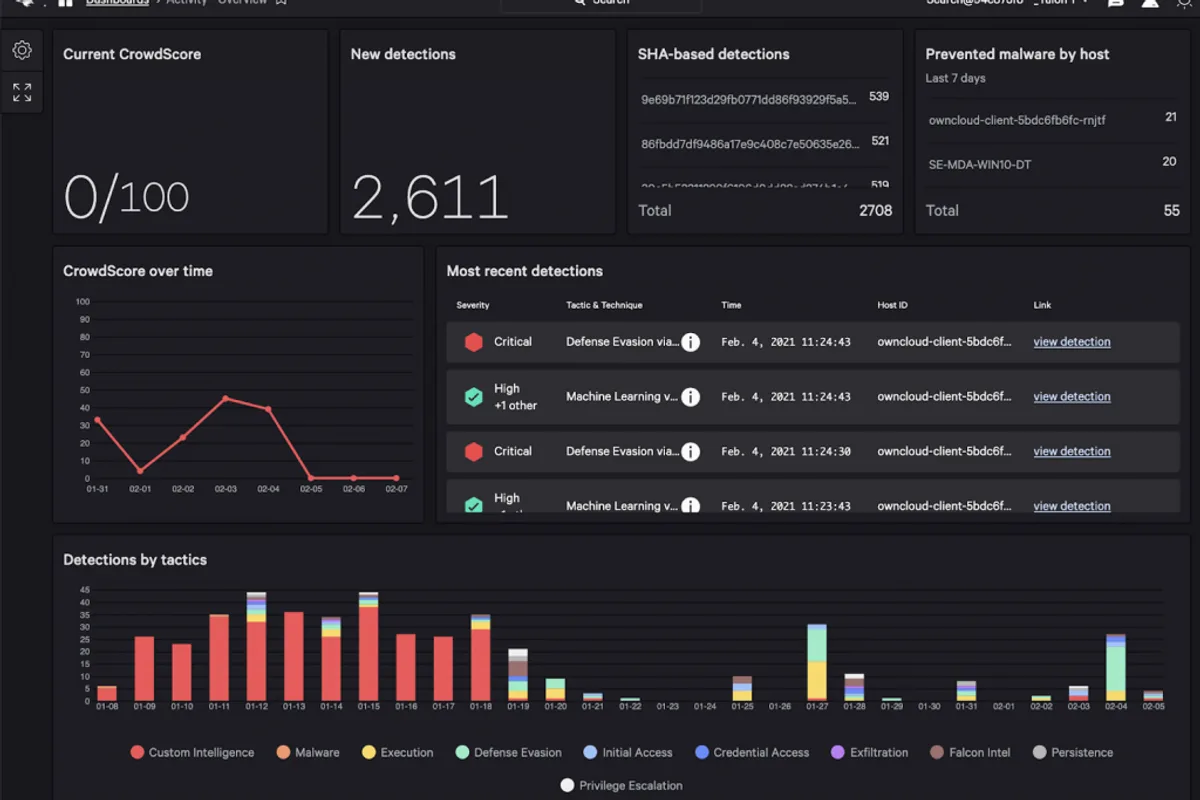
Les détections s'appuient notamment sur SafeMind, une famille de modèles de sécurité développés par CrowdStrike. Leur rôle comprend l'identification de tentatives d'injection de prompt, d'instructions malveillantes et de comportements présentant un risque pour les données.
Une injection de prompt peut, par exemple, chercher à faire interpréter comme une instruction légitime un contenu externe consulté par un agent. Le risque augmente lorsque ce dernier peut ensuite exécuter du code ou accéder à des ressources internes.
L'intérêt du dispositif réside dans la possibilité de relier la détection à une intervention. Identifier qu'un agent effectue une opération inhabituelle ne garantit pas qu'il s'arrêtera avant de passer à l'étape suivante.
Un administrateur garde le contrôle du déclenchement
CrowdStrike met en avant une décision d'arrêt placée entre les mains d'un administrateur autorisé. Les actions sont consignées dans une piste d'audit afin de conserver une trace des interventions réalisées.
Ce fonctionnement permet d'introduire une responsabilité humaine explicite dans la gestion des agents autonomes. Il n'élimine cependant pas la nécessité de définir à l'avance les conditions dans lesquelles une intervention doit avoir lieu, ni les conséquences opérationnelles d'un arrêt.
La documentation de CrowdStrike évoque aussi une évolution vers des workflows automatisés grâce à Charlotte Agentic SOAR. Une détection spécifique pourrait déclencher une réponse coordonnée à travers différents composants Falcon. Cette orchestration étendue appartient encore à la feuille de route.
Le compromis est évident pour une entreprise qui utilise des agents dans ses processus de production. Une intervention trop lente peut laisser un incident se propager. Une interruption trop large peut bloquer plusieurs applications ou tâches légitimes.
CrowdStrike présente le confinement ciblé comme une réponse à cette difficulté. La granularité réelle des futurs contrôles devra toutefois être évaluée lorsqu'ils seront disponibles, notamment dans les infrastructures où plusieurs agents partagent les mêmes services et identifiants.
Falcon Guardian veut devenir le centre de contrôle des agents d'entreprise
L'annonce s'inscrit dans l'évolution de Falcon Guardian, lancé en septembre 2026. La plateforme découvre les agents IA utilisés dans l'entreprise, surveille leurs activités et applique des règles destinées à limiter les usages dangereux.
Avec AI Kill Switch, CrowdStrike ajoute un moyen d'intervention explicite. L'entreprise a également annoncé la disponibilité générale de Falcon Complete for Guardian, son service de détection et de réponse managées pour les environnements IA, avec surveillance et intervention assurées en continu.
La conférence Fal.Con Europe a aussi servi à présenter plusieurs extensions encore en développement, notamment une couverture accrue des environnements Linux, Kubernetes et des services cloud gérés. CrowdStrike prévoit également de renforcer l'observabilité des agents avec son projet d'acquisition de Fiddler AI. Ce rapprochement a été annoncé, mais ne doit pas être considéré comme une intégration déjà achevée.
Pour les entreprises, le point à vérifier avant un déploiement est donc moins le nom du Kill Switch que son périmètre effectif. Les contrôles par passerelle sont disponibles dans Falcon Guardian. L'arrêt des processus sur les terminaux, le confinement cloud coordonné et la révocation généralisée des accès relèvent encore des capacités futures.
CrowdStrike n'a pas publié de benchmark indépendant établissant le temps nécessaire pour neutraliser un agent dans tous les environnements. Aucun délai garanti universel de confinement ne peut être déduit des annonces du 3 novembre.
Le produit actuellement livré permet principalement de couper rapidement l'accès aux modèles via les passerelles connectées. Les autres opérations dont un agent pourrait encore être capable devront être maîtrisées par les politiques de sécurité et les mécanismes de confinement déjà disponibles dans l'infrastructure.