 Par Kilam
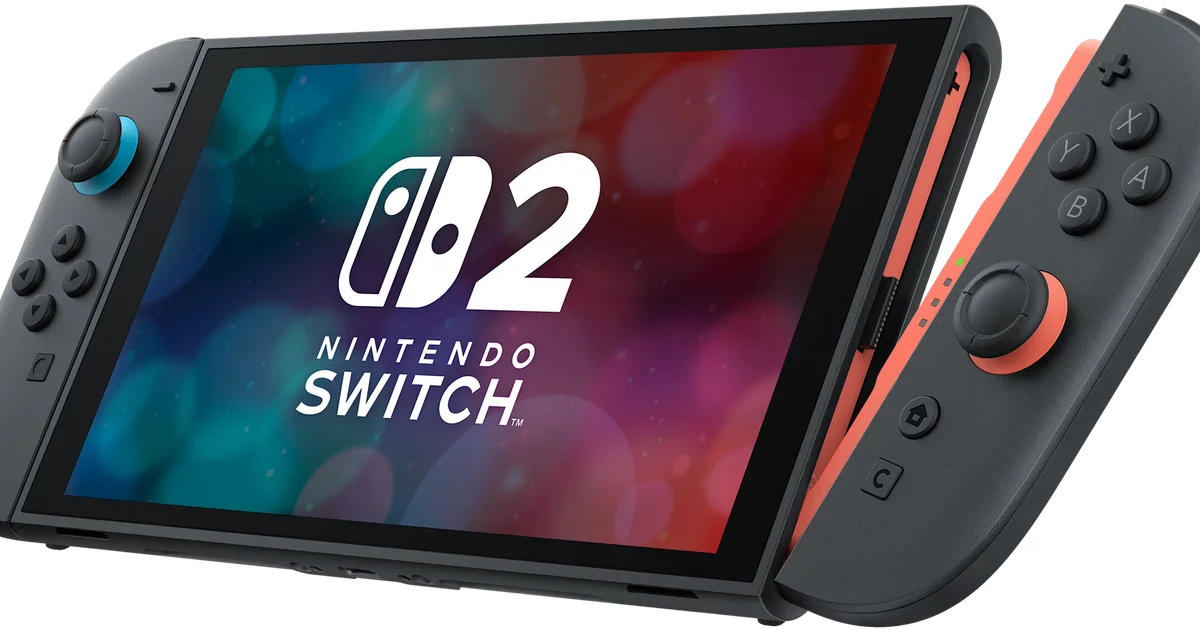
Le mot jailbreak désigne des situations techniques très différentes.
Un programme exécuté dans une application isolée ne possède pas les mêmes privilèges qu'un processus système, et l'accès à un module privilégié ne signifie pas nécessairement que le noyau est compromis.
Cette distinction est essentielle pour comprendre les découvertes récentes concernant Nintendo Switch 2.
La chaîne ns2jb constitue une véritable avancée dans la sécurité de la console.
Mais son périmètre reste inférieur à celui d'un environnement logiciel alternatif disposant d'un contrôle étendu sur l'ensemble du système.
SmileBASIC 4, un point d'entrée inattendu
La recherche de Sammy Hajhamid commence avec SmileBASIC 4.
Ce logiciel permet d'écrire et d'exécuter des programmes en BASIC sur Nintendo Switch.
Son fonctionnement implique notamment l'interprétation de structures de données créées par l'utilisateur.
Le chercheur a identifié une vulnérabilité associée à la manipulation de tableaux.
Un dépassement d'entier provoque un comportement incorrect dans les calculs de l'interpréteur.
Cette anomalie permet de manipuler certaines références mémoire d'une manière qui n'était pas prévue par le programme.
Elle constitue la première étape d'une chaîne plus longue.
La vulnérabilité applicative ne donne pas immédiatement le contrôle de tous les composants du système.
Une seconde vulnérabilité dans les services de fichiers
Après avoir obtenu des possibilités de manipulation mémoire, le chercheur s'est intéressé aux modules système utilisés par la console.
Son analyse a permis d'identifier une autre faiblesse affectant le service FileSystem.
Un débordement de mémoire dans ce contexte a ouvert la voie à des privilèges supplémentaires.
La combinaison des vulnérabilités permet l'exécution de code natif avec les droits associés à certains modules.
La différence avec une simple exécution de script est importante.
Le code peut accéder à des fonctions que l'application initiale n'aurait normalement pas dû pouvoir manipuler.
Cela permet notamment d'étudier des composants système et de développer des outils homebrew plus ambitieux.
Cependant, le résultat n'équivaut pas à une prise de contrôle globale du système d'exploitation.
Le noyau reste une frontière majeure
Dans une architecture sécurisée, les applications, les services système et le noyau ne possèdent pas nécessairement les mêmes autorisations.
Chaque niveau est soumis à des mécanismes de protection différents.
Ns2jb franchit certaines limites entre les applications et les services.
Mais la chaîne publiée n'établit pas une exécution arbitraire de code dans le noyau.
Cette limitation empêche de conclure à un contrôle complet de la console.
Un véritable environnement alternatif permanent nécessiterait de résoudre d'autres problèmes techniques, notamment autour du démarrage, de l'isolation des processus et de la persistance.
Aucun résultat public suffisamment vérifié ne démontre aujourd'hui que toutes ces protections ont été neutralisées.
Pourquoi le redémarrage efface les effets de ns2jb
Ns2jb est décrit comme un exploit tethered.
Le code injecté et les modifications associées ne survivent pas au redémarrage normal de la console.
La procédure doit être relancée pour retrouver les privilèges obtenus.
Cela représente une contrainte importante pour les utilisateurs qui souhaiteraient faire fonctionner régulièrement des programmes non officiels.
La méthode originale dépend également d'un ordinateur pour certaines opérations.
Le terme jailbreak ne signifie donc pas que la console reste déverrouillée en permanence.
Il décrit ici une compromission temporaire de certaines couches logicielles.
CivSwitch change le point d'entrée
CivSwitch, publié par Gezine le 1er novembre 2026, repose sur une approche différente.
Le projet exploite une vulnérabilité XSS dans la version Nintendo Switch originale de Civilization VII.
Dans ce type de faille, des données censées être traitées comme du contenu peuvent être interprétées comme du code.
Selon la documentation publiée, le mécanisme permet l'exécution de JavaScript à l'intérieur du contexte concerné.
Le projet décrit également un déclenchement conservé dans une sauvegarde.
Cette possibilité concerne l'environnement applicatif.
Elle ne doit pas être confondue avec un accès permanent au noyau ou avec l'installation d'un firmware alternatif.
CivSwitch montre surtout qu'un point d'entrée logiciel différent peut être utilisé pour poursuivre la recherche.
WebKit représente une troisième piste
Une autre recherche publiée fin octobre concerne WebKit.
Ce moteur intervient dans l'affichage de certaines pages web et interfaces intégrées.
Une démonstration utilisant Drift Legends 2 a montré un accès expérimental à un environnement de navigation.
Son auteur rapporte certaines capacités de manipulation mémoire ou de stockage dans le contexte visé.
Cependant, ces résultats ne démontrent pas que le système entier peut être contrôlé depuis le navigateur.
Les limitations d'isolation restent donc déterminantes.
Une faille permettant de manipuler des données dans WebKit et une faille permettant de compromettre le noyau sont deux résultats différents.
Quel rôle l'intelligence artificielle a-t-elle joué ?
L'une des particularités de ns2jb concerne l'utilisation d'outils de programmation assistés par intelligence artificielle.
Sammy Hajhamid explique avoir utilisé Codex pour automatiser certaines recherches, produire du code de test et analyser des comportements inhabituels.
Le chercheur a notamment conçu un environnement permettant d'interagir avec ses consoles, de récupérer leurs sorties et de relancer les essais.
Cette automatisation a facilité l'exploration de nombreuses situations expérimentales.
Elle ne signifie pas qu'une intelligence artificielle a découvert puis exploité seule toutes les vulnérabilités.
Le choix des cibles, la conception de l'environnement et l'interprétation des résultats restent associés au travail du chercheur.
Le projet illustre néanmoins la manière dont les outils de génération de code peuvent accélérer certaines phases de recherche en sécurité.
Homebrew et contrôle complet sont deux objectifs différents
La possibilité de lancer un programme homebrew n'implique pas que toutes les restrictions du matériel ont disparu.
Certains outils peuvent fonctionner à l'intérieur d'un environnement disposant de permissions limitées.
D'autres nécessitent l'accès à des ressources système plus sensibles.
Cette distinction explique pourquoi des démonstrations de logiciels indépendants peuvent apparaître avant qu'un véritable custom firmware soit disponible.
Elle explique également les différences entre un gestionnaire de fichiers expérimental, un émulateur de démonstration et un environnement alternatif complet.
Les premiers projets montrent que de nouvelles fonctions deviennent accessibles.
Ils ne garantissent pas une stabilité générale ni un contrôle universel de la console.
Nintendo peut encore corriger certaines failles
Les vulnérabilités décrites reposent principalement sur des composants logiciels.
Le constructeur peut donc, en principe, modifier ou corriger les éléments concernés par une mise à jour.
La suppression observée de SmileBASIC 4 des boutiques numériques réduit déjà l'accès au premier point d'entrée publié.
Mais ce retrait ne constitue pas une correction technique du système dans son ensemble.
De nouveaux points d'entrée pourraient également être découverts.
Les recherches autour de CivSwitch et de WebKit montrent que les spécialistes explorent plusieurs surfaces logicielles.
Le rapport de force dépendra donc à la fois des corrections de Nintendo et des prochaines découvertes de la communauté.
Une étape importante, pas la fin des protections
Le bilan technique au 2 novembre 2026 est nuancé.
La chaîne ns2jb démontre une compromission logicielle réelle avec exécution de code natif et accès privilégié à certains services.
CivSwitch propose un point d'entrée supplémentaire fondé sur Civilization VII.
La recherche autour de WebKit ouvre une autre piste expérimentale.
Mais aucun de ces projets ne démontre à lui seul un contrôle complet et permanent du noyau de Nintendo Switch 2.
La distinction est essentielle pour éviter de confondre une avancée de recherche avec une solution grand public.
Le véritable prochain seuil technique serait la démonstration documentée d'une compromission plus profonde du système et d'un environnement logiciel alternatif stable.
En attendant, parler d'un jailbreak partiel est exact. Parler d'un hack complet est prématuré.