
 Par Tsuky
Une intelligence artificielle peut proposer du code, analyser des programmes et chercher des vulnérabilités. Mais que se passe-t-il lorsqu'on lui permet aussi d'interagir avec du matériel réel, de constater ses erreurs et de recommencer après un plantage ?
C'est la question au cœur de ns2jb, le jailbreak expérimental de Nintendo Switch 2 présenté par Sammy Hajhamid.
Le chercheur a combiné une analyse logicielle classique, plusieurs agents Codex et un dispositif automatisé capable de contrôler des consoles physiques.
Le résultat est une méthode permettant certaines formes d'exécution de code non officiel au sein de services système. L'expérience est significative, mais ses limites sont précises : pas de persistance après redémarrage, pas de firmware personnalisé complet et pas de contrôle général du noyau.
L'IA avait besoin d'un laboratoire physique
La première étape ne concernait pas directement la découverte d'une faille. Hajhamid devait permettre à ses agents IA d'interagir avec des consoles réelles.
Son installation comprenait une Nintendo Switch, une Nintendo Switch 2 et deux appareils JetKVM.
Ces interfaces permettaient de transmettre des commandes aux consoles et d'en récupérer la sortie vidéo.
Un dispositif physique supplémentaire servait à presser les boutons d'alimentation lorsqu'une machine devait redémarrer.
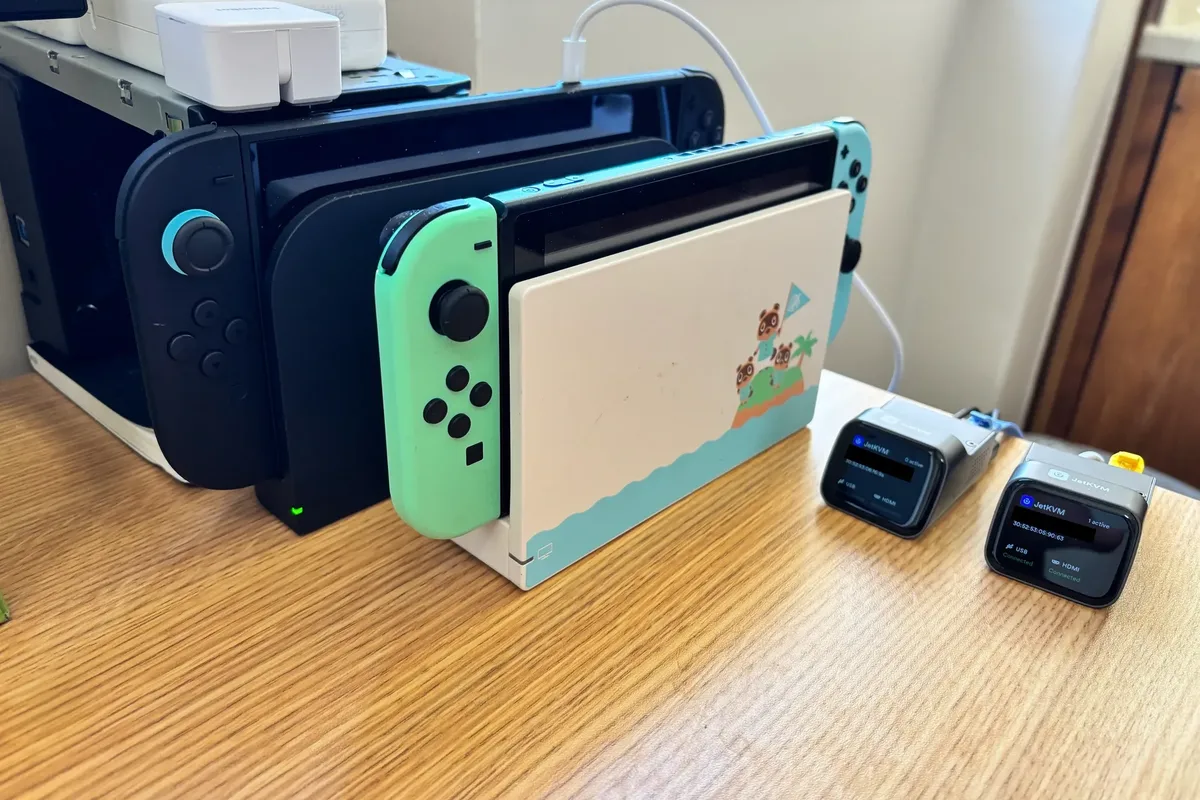
Cette architecture répond à une difficulté fréquente des recherches expérimentales : un programme qui plante peut interrompre complètement les essais.
Pour qu'un agent puisse explorer plusieurs hypothèses, il faut qu'il obtienne des observations exploitables et qu'il dispose d'un moyen de reprendre les tests.
L'automatisation du laboratoire rend donc possible une succession d'essais sans intervention humaine à chaque manipulation.
Cela ne signifie pas que l'agent devient autonome sur le plan scientifique. Le choix des objectifs, la conception du banc d'essai et l'interprétation des résultats restent des tâches importantes du chercheur.
Une première piste côté navigateur n'a pas abouti
La documentation publique explique que Codex a commencé par examiner la surface d'attaque du navigateur WebKit.
Les navigateurs constituent des cibles classiques pour la recherche en sécurité parce qu'ils doivent traiter des contenus complexes et potentiellement non fiables.
Mais le chercheur a constaté que les protections en place compliquaient la progression vers ses objectifs.
Il mentionne notamment plusieurs mécanismes destinés à limiter les abus de mémoire et le détournement du flot d'exécution.
Le projet a ensuite exploré une autre direction : les applications initialement développées pour la première Nintendo Switch.
Cette réorientation est importante pour comprendre la répartition du travail. La décision de changer de surface de recherche provient du chercheur, et non d'une démonstration selon laquelle un agent aurait résolu seul toutes les difficultés rencontrées.
SmileBASIC : un ancien logiciel devient le point d'entrée
Hajhamid s'est intéressé à SmileBASIC 4, un environnement de programmation fonctionnant sur Switch et compatible avec la nouvelle console.
Selon son compte rendu, Codex a découvert une vulnérabilité liée à un dépassement d'entier sur 32 bits dans l'interpréteur BASIC.
Dans ce type de problème, une opération arithmétique peut produire un résultat incorrect lorsqu'elle dépasse la plage de valeurs représentables.
Si ce résultat intervient dans une vérification de limites mémoire, une application peut autoriser involontairement une opération qui aurait dû être rejetée.
Le chercheur décrit comment cette anomalie lui a donné accès à des portions de mémoire normalement inaccessibles.
Il s'agit d'une vulnérabilité d'implémentation logicielle, pas d'une caractéristique normale du langage BASIC.
L'intérêt technique est double : SmileBASIC a constitué un point d'entrée sur un logiciel existant, et sa rétrocompatibilité a fourni une surface d'étude sur Switch 2.
L'exploitation dépasse ensuite le simple jeu
Une erreur au sein d'une application ne garantit normalement pas l'accès aux composants privilégiés d'un système.
Les systèmes modernes séparent différentes fonctions en processus et services dotés de permissions spécifiques.
Pour aller au-delà de SmileBASIC, Hajhamid a étudié plusieurs modules système de la console.
Sa documentation décrit notamment une vulnérabilité de traitement des chemins de fichiers au sein du service fs, responsable de certaines opérations liées au système de fichiers.
Cette étape lui a permis, selon ses explications, d'étendre les possibilités de lecture et d'écriture en mémoire, puis de poursuivre ses expérimentations sur des modules disposant d'autres permissions.
Il affirme finalement pouvoir exécuter du code natif avec les permissions de certains modules système ordinaires et du module fs.
Il ne faut toutefois pas confondre ces permissions avec celles du noyau ou avec une prise de contrôle de toutes les couches de sécurité de la console.
Le résultat montre une chaîne d'exploitation comportant plusieurs étapes, dont les conséquences restent circonscrites aux capacités réellement obtenues.
Le mot jailbreak ne signifie pas contrôle absolu
La méthode présentée appartient à la catégorie des exploits non permanents.
Elle doit être réactivée après le redémarrage de la machine. Le chercheur indique ne pas disposer d'une méthode permettant de maintenir ses modifications au démarrage suivant.
Il précise également que certains services système intégrés restent hors de portée de sa technique actuelle.
Cette distinction est essentielle pour interpréter les titres évoquant une Switch 2 jailbreakée.
Une capacité d'exécution de code dans certains processus constitue un résultat de sécurité réel, mais pas nécessairement le contrôle complet du matériel, de son démarrage sécurisé ou de son noyau.
Le projet ns2jb ne doit donc pas être assimilé à la disponibilité d'un custom firmware mature.
L'IA a contribué à la recherche, pas remplacé le chercheur
L'utilisation de Codex est l'aspect le plus médiatisé de l'expérience.
Hajhamid raconte avoir lancé plusieurs agents sur différentes pistes de recherche. Certains ont analysé des composants logiciels et exploré des hypothèses qui n'ont pas abouti.
D'autres ont aidé à identifier des vulnérabilités et des structures de données intéressantes pour poursuivre l'investigation.
L'auteur a cependant corrigé explicitement une interprétation trop spectaculaire de son travail.
Il affirme que la tentative consistant à demander à Codex d'atteindre automatiquement une exécution de code en espace utilisateur n'a pas réussi.
Le projet aurait nécessité environ deux semaines d'efforts humains importants.
Ce point change le sens de l'annonce. L'intelligence artificielle intervient comme outil d'exploration et d'automatisation, dans un programme de recherche conçu et piloté par un spécialiste.
Le fait qu'un agent trouve une piste utile ne signifie pas qu'il puisse déterminer seul sa fiabilité, sa portée ou toutes ses conséquences techniques.
Mario Kart World, une démonstration concrète des résultats
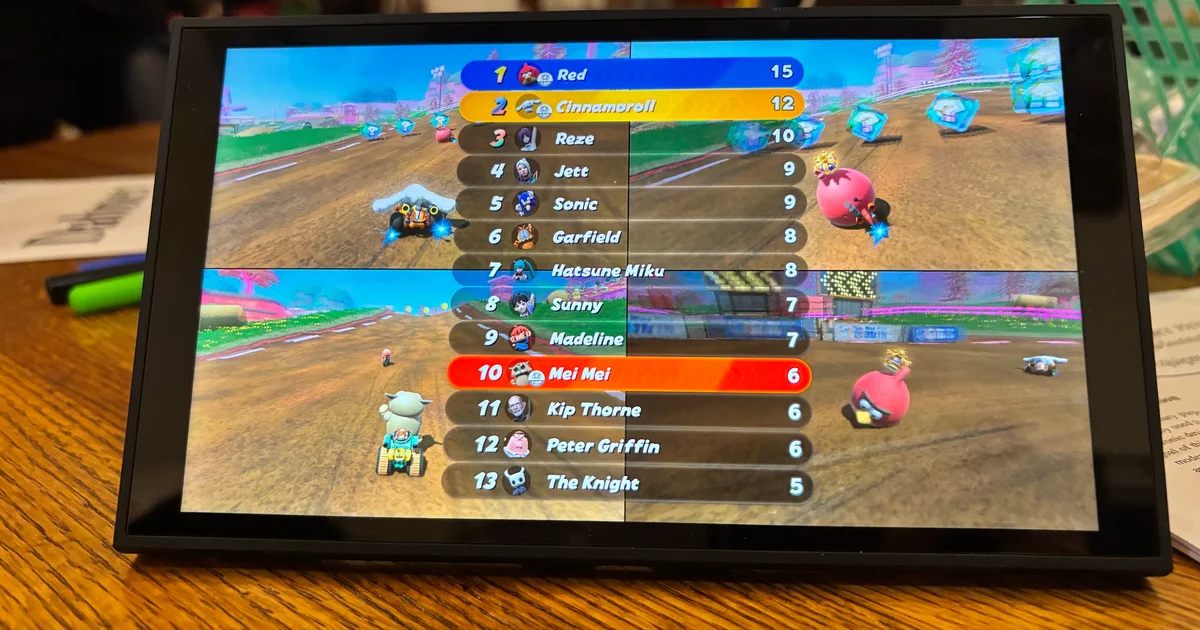
Pour montrer les possibilités de ns2jb, Hajhamid a modifié Mario Kart World.
Les images publiées montrent plusieurs personnages ajoutés au jeu et des résultats de course faisant apparaître ces nouveaux noms.
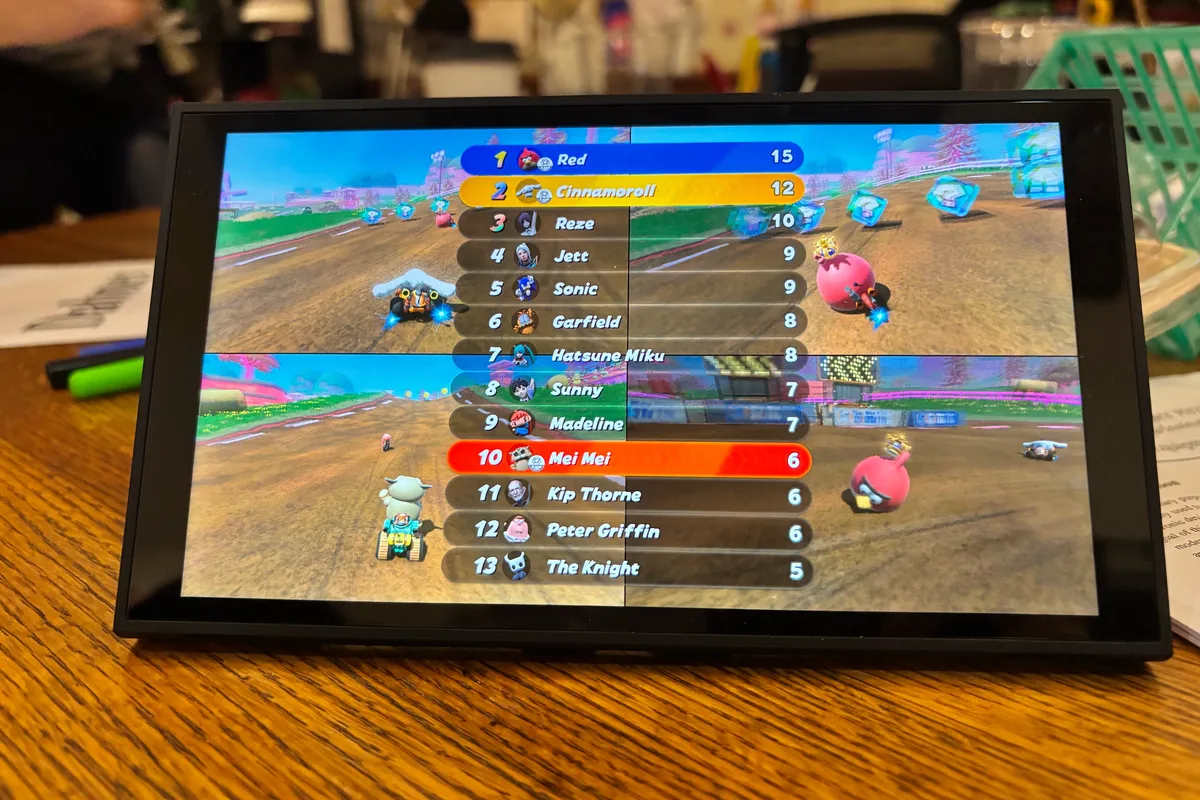
Le chercheur précise que cette partie du travail a été réalisée avec l'aide de Codex en une journée.
C'est une illustration claire de la différence entre découvrir une chaîne de vulnérabilités et produire ensuite un contenu modifié à partir de nouvelles possibilités techniques.
La deuxième activité peut être beaucoup plus rapide une fois qu'un accès expérimental au système a été obtenu.
Les images démontrent la modification de ce jeu dans les conditions de l'expérience. Elles n'établissent pas une compatibilité universelle avec toutes les productions Switch 2.
Ce que cela révèle du rôle de l'IA en cybersécurité
L'intérêt du dispositif ne se limite pas à Nintendo.
Une partie de la recherche de vulnérabilités repose sur des essais répétitifs, l'observation d'erreurs, l'analyse de code et l'exploration de nombreuses hypothèses.
Ce sont des activités dans lesquelles une assistance automatisée peut apporter une valeur importante, particulièrement lorsqu'elle dispose d'un environnement de test bien instrumenté.
L'expérience de Hajhamid montre comment plusieurs agents peuvent être associés à un laboratoire réel et à un chercheur capable de réorienter les travaux.
Elle ne permet pas de mesurer un gain général de productivité, un taux de réussite comparatif ou la supériorité de Codex sur d'autres outils.
Aucun essai contrôlé comparant des équipes avec et sans IA n'a été présenté dans cette démonstration.
Le succès d'un cas particulier ne suffit pas à établir une efficacité identique pour d'autres appareils ou systèmes.
Les conséquences pour Nintendo restent ouvertes
Le chercheur indique que ns2jb fonctionne sur le firmware 23.0.1.
La chaîne dépend de comportements logiciels qui pourraient faire l'objet de corrections futures.
Mais aucun calendrier officiel de correction n'est établi dans les sources principales examinées.
La publication du travail permet à d'autres spécialistes de l'étudier, mais ne garantit pas sa reproduction fiable sur toutes les consoles ou dans toutes les configurations.
Elle suscite également des questions concernant l'équilibre entre recherche indépendante, documentation des vulnérabilités, sécurité des utilisateurs et protection des plateformes.
Ces enjeux dépassent la seule modification de personnages dans Mario Kart World.
Une expérience révélatrice, mais un résultat à qualifier
ns2jb apporte une démonstration concrète de ce que peut produire la combinaison d'une expertise humaine, d'agents IA et d'un dispositif de test matériel.
Les résultats rapportés sont suffisamment détaillés pour représenter une avancée technique significative, mais leurs limites doivent rester visibles.
Le jailbreak n'est pas permanent. Il ne fournit pas de firmware personnalisé complet. Sa fiabilité et sa portée générale n'ont pas été établies par des tests indépendants exhaustifs.
La leçon la plus intéressante est peut-être méthodologique : Codex n'a pas remplacé un chercheur qui aurait simplement attendu une réponse. Il a participé à une recherche organisée autour d'objectifs, d'expériences, d'échecs et de décisions humaines.
C'est cette combinaison qui mérite d'être observée, bien au-delà des personnages inattendus apparus sur la piste de Mario Kart World.