 Par Tsuky
Vous achetez un boîtier Android pour regarder des vidéos sur votre télévision. Vous le branchez, le connectez au Wi-Fi et commencez à installer vos applications.
À première vue, rien d'anormal. Pourtant, dans certains appareils analysés par Google, un composant malveillant était déjà présent dans le logiciel installé en usine.
Le propriétaire n'avait pas besoin de télécharger une application suspecte ou d'ouvrir un fichier piégé. Le mécanisme permettant la compromission faisait partie du firmware livré avec l'appareil.
Cette situation est au cœur de l'enquête publiée le 2 novembre 2026 par Google Threat Intelligence Group.
Les chercheurs décrivent XCPE, un botnet ayant enrôlé plus de 1,3 million de boîtiers connectés, principalement utilisés pour la télévision et le streaming.
L'opération de perturbation, menée avec plusieurs partenaires internationaux durant la semaine précédente, a permis de viser les serveurs qui coordonnaient les appareils compromis.
Mais elle révèle aussi un problème plus profond : que se passe-t-il lorsque le fabricant du matériel est lui-même soupçonné d'avoir intégré le logiciel malveillant ?
Google accuse directement le fabricant Videostrong
L'enquête identifie Videostrong Technology Co., fabricant chinois de dispositifs Android, comme l'acteur central de l'opération.
L'entreprise intervient comme constructeur OEM et ODM.
Ces deux activités consistent notamment à fabriquer des appareils pour d'autres marques ou à concevoir des produits ensuite commercialisés par des distributeurs.
Un même fabricant peut ainsi fournir plusieurs références portant des noms commerciaux différents.
Cette organisation complique l'identification des appareils concernés à partir de leur seule marque visible.
Google affirme disposer d'un niveau de confiance élevé dans son attribution.
Selon les chercheurs, la porte dérobée aurait été volontairement développée, intégrée et exploitée pour générer des revenus.
Google ne considère pas les éléments observés comme une simple erreur de développement ou l'action isolée d'un employé.
Il s'agit d'une conclusion d'enquête attribuée à Google et à ses partenaires, et non d'une condamnation judiciaire définitive.
Les investigations rapportées par BleepingComputer et Krebs on Security présentent également des liens entre des infrastructures de commande et des éléments associés au fabricant.
L'ensemble a conduit Google à rompre ses relations avec Videostrong.
Un malware installé avant même l'achat
Dans une infection classique, un utilisateur télécharge une application malveillante ou visite un site exploité par un attaquant.
XCPE présente un scénario différent.
Le logiciel malveillant était préinstallé dans des partitions du système Android.
Il pouvait ainsi être présent avant que l'acheteur reçoive son appareil.
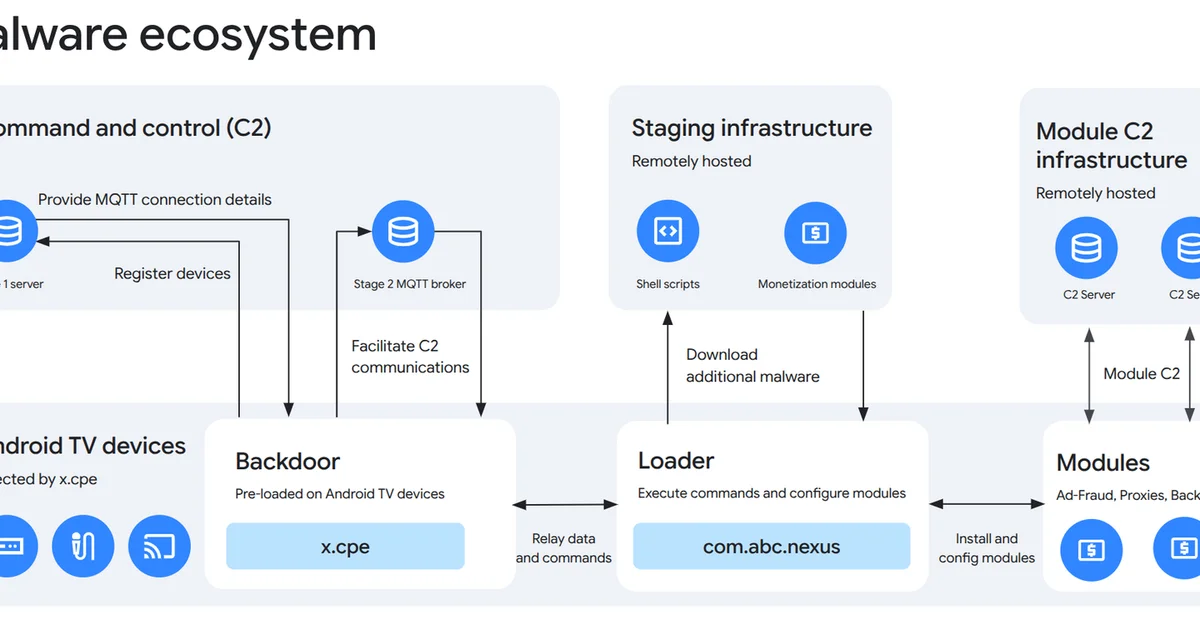
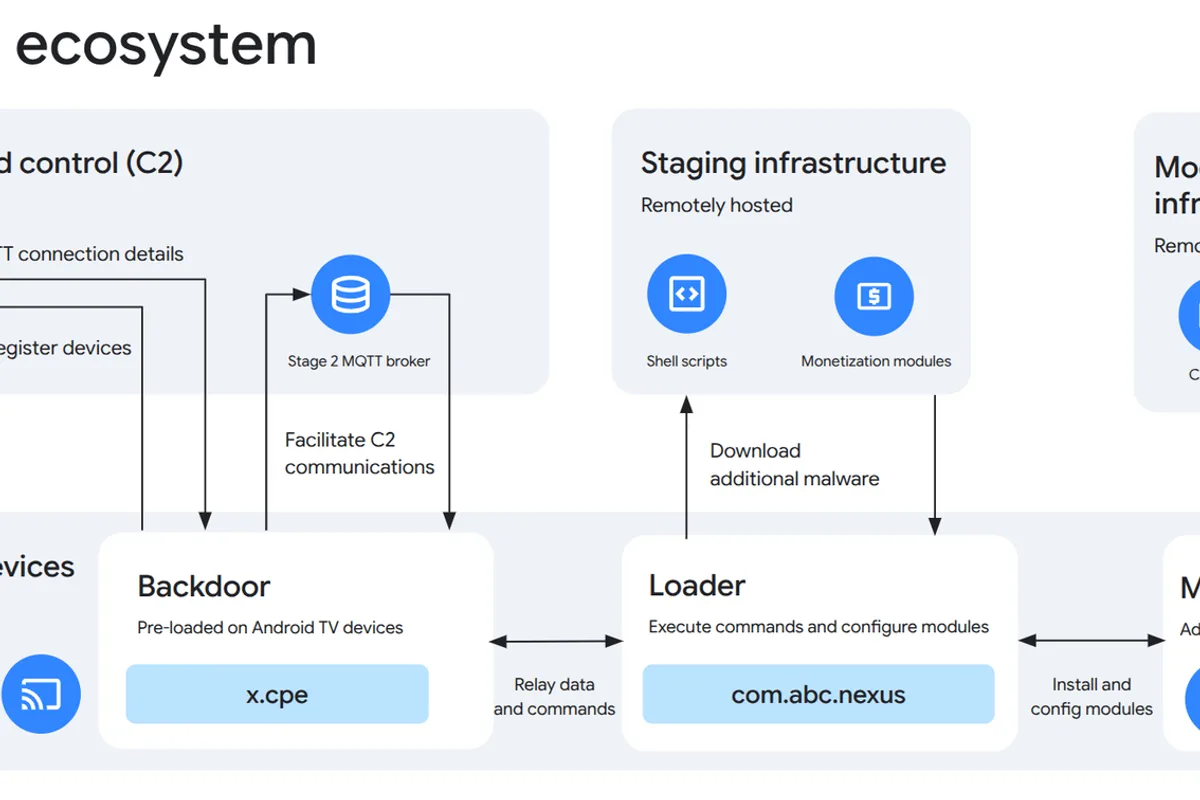
Le composant principal est désigné sous le nom x.cpe, ou com.oemservice sur certaines versions.
Selon Google, il fonctionne avec des privilèges système Android.
Ces privilèges lui offrent davantage de possibilités qu'une application ordinaire installée par l'utilisateur.
Il peut notamment communiquer avec une infrastructure distante, transmettre des informations et participer à l'installation de composants supplémentaires.
La situation est particulièrement préoccupante parce qu'elle inverse la relation de confiance habituelle.
L'utilisateur suppose généralement que le logiciel installé par le fabricant constitue une base fiable.
Ici, cette base contenait précisément le mécanisme de compromission.
Pourquoi les contrôles de Google n'ont-ils pas détecté la porte dérobée ?
Google impose des procédures de compatibilité et de sécurité aux constructeurs qui souhaitent commercialiser certains appareils Android certifiés.
Ces contrôles cherchent à vérifier que les équipements répondent aux exigences de la plateforme.
Mais Videostrong aurait utilisé une méthode permettant de masquer une partie du comportement malveillant.
Selon Google, le logiciel préinstallé était conçu pour charger des composants supplémentaires après le premier démarrage.
Cette séparation pouvait permettre au firmware initial de franchir certains contrôles sans exposer immédiatement toutes les fonctions malveillantes.
Les chercheurs décrivent également des techniques d'obfuscation destinées à compliquer l'analyse.
Le problème ne concerne donc pas seulement une signature de malware qui aurait échappé à un antivirus.
Il révèle une faiblesse dans la manière dont les composants installés en usine et les téléchargements postérieurs au démarrage étaient évalués.
Google indique avoir modifié ses procédures de certification et de contrôle de l'intégrité des firmwares pour réduire ce risque.
Ces nouvelles mesures sont annoncées, mais leur efficacité à long terme devra être évaluée.
Une porte dérobée capable de se réinstaller
Le fonctionnement de XCPE repose sur une architecture conçue pour maintenir l'accès aux appareils.
Google explique que le composant x.cpe est présent dans le firmware.
Lors du démarrage, il peut installer une copie active du logiciel malveillant.
Si cette copie est supprimée, le mécanisme présent dans la partition /oem/ peut la réinstaller au prochain redémarrage.
Cette persistance constitue une différence majeure par rapport à une application malveillante ordinaire.
Désinstaller un programme visible dans les paramètres Android peut ne pas suffire.
Le composant responsable de sa réinstallation reste présent dans une zone du système à laquelle l'utilisateur dispose de peu d'accès.
Une réinitialisation aux paramètres d'usine peut elle aussi être insuffisante si elle conserve le firmware compromis.
Le problème ne vient donc pas nécessairement des données personnelles ajoutées après l'achat, mais du logiciel système lui-même.
Comment XCPE transformait une box en machine contrôlée à distance
La porte dérobée communiquait avec une infrastructure de commande et de contrôle, souvent abrégée C2.
Dans un premier temps, le dispositif pouvait récupérer des paramètres de configuration et transmettre différentes informations sur son environnement.
Il établissait ensuite une connexion persistante utilisant MQTT.
Ce protocole est couramment employé dans les objets connectés pour échanger des messages légers entre appareils et services.
MQTT n'est pas malveillant par nature.
Dans cette affaire, il servait de canal de commande.
Les opérateurs pouvaient transmettre des instructions aux équipements et recevoir leurs réponses.
Google a identifié plusieurs fonctions préoccupantes : installation silencieuse d'applications, exécution de commandes système, téléchargement de scripts, capture d'écran et reconnaissance du réseau.
Les chercheurs rapportent également des opérations d'injection de frappes et d'exfiltration d'informations.
Il ne s'agissait donc pas d'un simple logiciel affichant des publicités indésirables.
XCPE constituait un mécanisme de contrôle permettant plusieurs usages malveillants.
Le véritable commerce portait sur l'accès aux appareils
Selon Google, Videostrong monétisait les appareils compromis en permettant à des partenaires d'y installer leurs propres modules.
Ces partenaires pouvaient exploiter différentes fonctions sans que les propriétaires des boîtiers en soient informés.
Le modèle économique reposait donc sur une ressource qui n'appartenait pas aux opérateurs : les équipements et les connexions Internet des utilisateurs.
Un même boîtier pouvait accueillir plusieurs modules de monétisation.
Google indique avoir observé sur certains dispositifs plusieurs logiciels destinés à fournir des services similaires.
Cela permettait potentiellement de générer plusieurs sources de revenus à partir du même appareil.
Les chercheurs décrivent une organisation structurée, avec des modules développés par des acteurs différents.
Cette spécialisation rapproche XCPE d'un écosystème criminel commercial, dans lequel l'accès initial à la machine est vendu ou exploité par plusieurs intermédiaires.
La connexion Internet du propriétaire pouvait être louée à des inconnus
L'un des usages les plus importants de XCPE concerne les proxys résidentiels.
Un proxy permet de faire transiter le trafic Internet d'un tiers par une autre connexion.
Dans certains services légitimes, ce fonctionnement peut répondre à des besoins techniques spécifiques.
Mais lorsque le propriétaire de la connexion n'a pas donné son consentement, le procédé devient problématique.
Le botnet permettait d'utiliser des boîtiers infectés comme points de sortie de réseaux proxy.
Une personne extérieure pouvait ainsi faire passer son trafic par la connexion Internet du foyer.
Vu depuis certains services en ligne, ce trafic pouvait sembler provenir de l'adresse IP résidentielle de la victime.
Le propriétaire ne contrôlait ni les demandes effectuées ni les usages réels de cette connexion.
Google a notamment identifié des modules liés à des services comme Linkfog, AppSalt et d'autres systèmes de partage de bande passante.
La présence d'un tel logiciel peut exposer l'utilisateur à des problèmes de consommation de bande passante, de confidentialité ou de réputation de son adresse IP.
Il ne faut cependant pas supposer que tous les appareils infectés ont été utilisés pour les mêmes activités.
La fraude publicitaire constituait une autre source de revenus
XCPE servait également à distribuer des modules de fraude publicitaire.
Ces logiciels peuvent générer des interactions avec des publicités ou des services de mesure sans correspondre à une activité réelle de l'utilisateur.
Certains composants observés par Google fonctionnaient sans afficher de fenêtre visible.
L'appareil pouvait ainsi effectuer des opérations en arrière-plan pendant que son propriétaire regardait une vidéo ou laissait simplement le boîtier allumé.
L'objectif de la fraude publicitaire consiste généralement à créer artificiellement des impressions, des clics ou des conversions.
Les acteurs criminels peuvent alors tenter d'obtenir des revenus fondés sur une audience inexistante ou sur des interactions simulées.
Pour l'utilisateur, les symptômes peuvent être difficiles à identifier.
Une activité réseau inhabituelle, des ralentissements ou des comportements étranges peuvent attirer l'attention.
Mais leur absence ne prouve pas que l'appareil est sain.
Les chercheurs ont observé des capacités d'espionnage supplémentaires
L'enquête décrit des fonctions dépassant largement la simple consommation de bande passante.
Les opérateurs pouvaient, selon les observations de Google, récupérer des informations sur le système et les applications installées.
Des données relatives aux comptes et des journaux système figuraient parmi les informations potentiellement exfiltrées.
Des captures de l'écran pouvaient aussi être réalisées.
Les chercheurs ont observé des commandes permettant d'exécuter des scripts et d'interagir avec l'environnement système.
De telles capacités représentent un risque sérieux pour un dispositif connecté à des comptes de streaming, à des applications et au réseau domestique.
Elles ne permettent toutefois pas d'affirmer que tous les comptes des propriétaires ont été volés.
La présence d'une capacité technique et la preuve de son utilisation contre une victime précise sont deux éléments différents.
Les conclusions doivent rester proportionnées aux observations publiées.
Plusieurs générations de logiciels malveillants ont été identifiées
Google fait remonter l'évolution documentée de XCPE au moins à la fin de l'année 2024.
Les versions successives ont modifié la manière dont les modules supplémentaires étaient installés et exécutés.
Une architecture intermédiaire utilisait notamment un composant appelé com.abc.nexus.
Ce programme recevait des instructions de la porte dérobée principale et se chargeait d'exécuter différents modules.
Plus récemment, les opérateurs ont commencé à utiliser davantage de programmes spécialisés dans le déploiement d'une seule famille de modules.
Selon Google, cette évolution pouvait contribuer à compliquer la détection.
Les chercheurs décrivent également des composants cherchant à limiter les possibilités d'analyse par des outils de sécurité.
Certaines variantes tentaient de désactiver des protections Android ou de s'installer dans des emplacements privilégiés du système.
Cette évolution montre que le botnet n'était pas une infrastructure figée.
Ses opérateurs adaptaient les techniques de distribution et d'exécution au fil du temps.
Plus de 1,3 million d'appareils compromis dans le monde
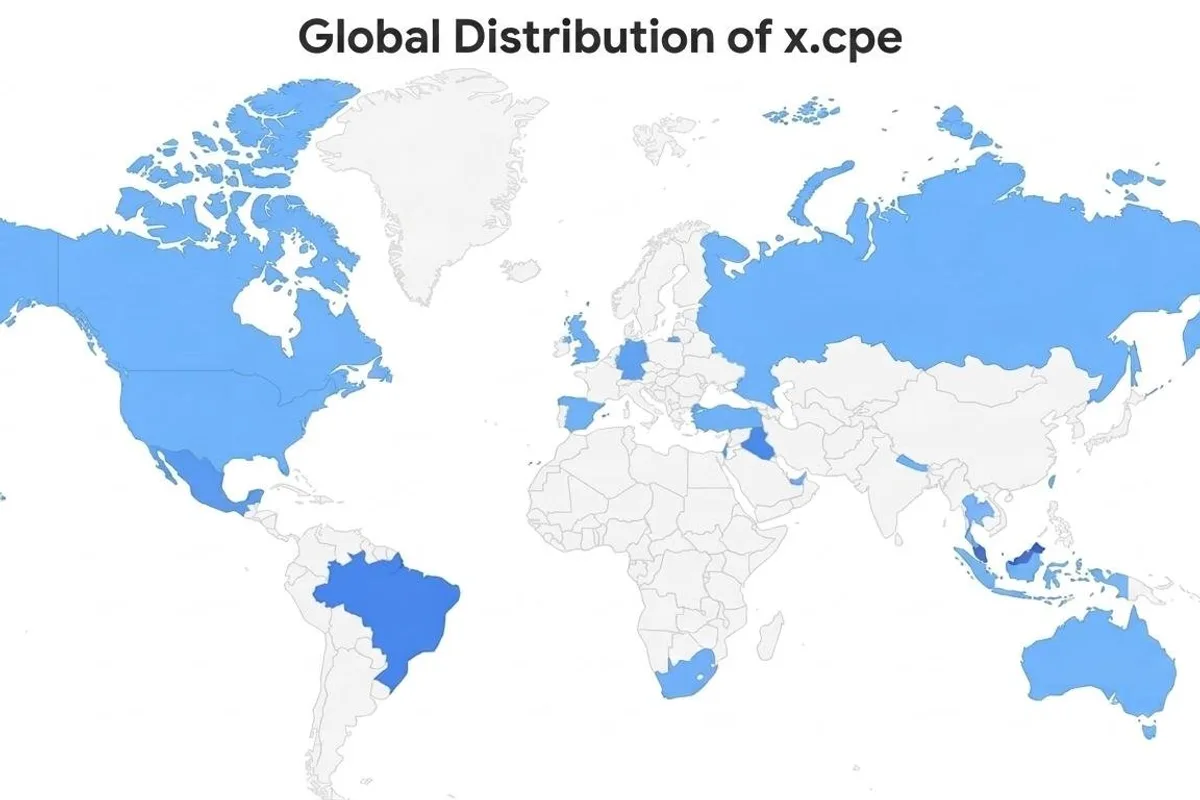
Google indique que XCPE a enrôlé plus de 1,3 million de boîtiers connectés.
La distribution est mondiale.
Les appareils apparaissent dans de nombreuses régions, avec des concentrations différentes selon les marchés.
La majorité des dispositifs observés sont des boîtiers Android utilisés pour la télévision.
Mais l'enquête identifie également d'autres catégories de matériels.
Des équipements de télésanté, des systèmes de karaoké et des dispositifs d'affichage numérique figurent parmi les appareils compromis.
Le risque ne se limite donc pas nécessairement au salon d'un particulier.
Des matériels déployés dans des environnements professionnels peuvent également être concernés.
La diversité des appareils reflète le rôle des fabricants ODM, dont les plateformes matérielles et logicielles peuvent être reprises par différentes marques.
Pourquoi Google évoque 10 millions d'appareils supplémentaires
Le chiffre de 1,3 million correspond au botnet XCPE directement identifié.
Google avance également un second chiffre : au moins 10 millions d'autres appareils compromis pourraient perdre leur connexion aux opérateurs malveillants après les actions contre plusieurs infrastructures de commande.
Ces appareils appartiennent à des réseaux associés à d'autres modules et familles de logiciels malveillants.
Les chercheurs expliquent que certains partenaires criminels ne dépendaient pas exclusivement de XCPE pour distribuer leurs programmes.
La suppression de leurs infrastructures de contrôle peut donc affecter des équipements compromis par d'autres canaux.
Il ne faut pas additionner mécaniquement les deux valeurs pour annoncer un unique botnet de 11,3 millions de boîtiers Android.
Les populations concernées, les méthodes de compromission et les mécanismes de comptage ne sont pas identiques.
Le chiffre de 10 millions constitue une estimation de l'effet possible de l'opération sur des appareils supplémentaires.
Il ne prouve pas que tous ces appareils ont été nettoyés ou récupérés.
Une opération réunissant Google, la police japonaise et plusieurs spécialistes
Le démantèlement ne repose pas uniquement sur l'action de Google.
L'entreprise indique avoir collaboré avec l'Agence nationale de police japonaise et plusieurs acteurs de la cybersécurité.
La liste comprend Lumen, HUMAN Security, Plume, Synthient et TrendAI.
Les équipes ont partagé des observations techniques et travaillé à identifier les infrastructures utilisées par les opérateurs.
Google affirme avoir engagé des actions juridiques pour neutraliser les domaines et serveurs responsables de la commande du botnet.
Les mesures ont également visé les infrastructures d'autres familles de malwares distribués par l'intermédiaire de XCPE.
La démarche cherche à réduire la capacité des opérateurs à donner des instructions aux appareils déjà infectés.
Mais elle ne signifie pas nécessairement que toutes les copies locales des logiciels malveillants ont disparu.
Une perturbation des serveurs distants et une désinfection du matériel sont deux opérations différentes.
Videostrong exclu de l'écosystème Android certifié
Google annonce avoir coupé ses relations avec Videostrong.
La sanction comprend une interdiction visant la fabrication et la vente de nouveaux appareils Android certifiés dans le cadre de son écosystème.
Elle concerne également la fourniture de logiciels aux autres fabricants certifiés.
Google précise que la mesure s'étend aux futures filiales et entités affiliées du constructeur.
Il s'agit d'une réaction particulièrement importante, car le fournisseur était intégré à une chaîne de fabrication supposée répondre à des exigences de confiance.
L'entreprise reconnaît que ses contrôles précédents n'ont pas empêché l'introduction du logiciel malveillant.
Elle annonce donc des améliorations de son processus d'évaluation.
Ces mesures visent à réduire les possibilités de masquer des composants dangereux jusqu'après le premier démarrage.
Leur succès dépendra de la capacité à détecter des mécanismes similaires chez d'autres fabricants.
Tous les appareils Android TV ne sont pas concernés
L'existence du botnet ne signifie pas que chaque télévision Android ou chaque appareil Google TV est infecté.
Les observations concernent des appareils précis, construits à partir de certaines plateformes matérielles et logicielles.
Il faut notamment distinguer les boîtiers utilisant des versions génériques d'Android des équipements distribués dans l'écosystème officiel Android TV ou Google TV.
Cette distinction ne suffit pas à exclure toute faille sur un appareil certifié, comme le montre précisément l'affaire Videostrong.
Mais elle reste pertinente pour apprécier les procédures de sécurité et de maintenance proposées par les fabricants.
Google n'a pas publié, dans son rapport principal, une liste exhaustive et directement exploitable par les consommateurs de toutes les références touchées.
Il serait donc injustifié d'affirmer qu'un modèle particulier est compromis sur la seule base de son apparence ou de son prix.
La présence de plusieurs marques dans les circuits de distribution complique davantage cette identification.
Comment savoir si son boîtier Android présente un risque ?
Un utilisateur peut commencer par examiner la référence exacte de son appareil et l'identité de son fabricant.
Il peut également consulter les informations de certification disponibles dans les paramètres de l'environnement Google Play lorsque celui-ci est présent.
La rubrique de certification Play Protect constitue un élément utile, sans garantir à elle seule l'absence de logiciel malveillant.
Il est aussi important de vérifier si le constructeur publie régulièrement des mises à jour de sécurité et dispose d'un support identifiable.
Des applications inconnues, des installations non sollicitées ou une consommation réseau inhabituelle peuvent justifier une vérification.
Toutefois, XCPE a précisément été conçu pour fonctionner de manière discrète.
L'absence de ralentissements ou de messages d'alerte ne constitue donc pas une preuve de sécurité.
À l'inverse, une box lente ou un appareil qui chauffe ne doit pas être considéré automatiquement comme infecté par XCPE.
Ces symptômes possèdent de nombreuses causes possibles.
Une réinitialisation peut ne pas supprimer l'infection
La persistance de XCPE représente le principal problème de remédiation pour les propriétaires d'appareils compromis.
Si le logiciel malveillant est installé dans une partition du firmware, une réinitialisation classique peut conserver le composant responsable.
Le malware peut ensuite être réinstallé au prochain démarrage.
Une solution durable peut nécessiter un firmware propre provenant d'une source fiable.
Cette opération n'est cependant pas toujours simple ni même possible pour les appareils disposant d'un support logiciel limité.
Installer un firmware téléchargé depuis un site non vérifié pourrait introduire d'autres risques.
Pour un appareil dont la compromission est confirmée et pour lequel aucune correction fiable n'existe, déconnecter le matériel du réseau et envisager son remplacement constitue une précaution raisonnable.
Les utilisateurs concernés doivent privilégier les informations de sécurité officielles et les recommandations adaptées à leur modèle exact.
Un appareil simplement suspect ne doit pas être déclaré infecté sans élément suffisant.
Le problème dépasse largement les boîtiers TV bon marché
L'affaire XCPE rappelle que la sécurité informatique dépend de toute la chaîne de fabrication.
Un fabricant peut produire un appareil physique correct tout en livrant un logiciel système dangereux.
Un distributeur peut ensuite commercialiser ce produit sous une marque différente.
Enfin, un consommateur peut acheter l'appareil sans disposer des informations nécessaires pour examiner son firmware.
La responsabilité ne repose donc pas uniquement sur les personnes qui installent des applications.
Google insiste sur la nécessité de contrôles plus rigoureux chez les fabricants, les distributeurs et les places de marché.
Les fournisseurs de services de proxys résidentiels sont également concernés.
Lorsqu'un service affirme utiliser volontairement la bande passante de particuliers, cette autorisation doit pouvoir être vérifiée.
Une acceptation silencieuse intégrée à un logiciel préinstallé ne constitue pas un consentement transparent.
Un démantèlement important, mais pas la disparition du risque
L'opération annoncée le 2 novembre représente une perturbation majeure des activités de XCPE.
Elle touche plus de 1,3 million de boîtiers directement enrôlés et vise des infrastructures utilisées par plusieurs familles de logiciels malveillants.
Elle entraîne également une rupture entre Google et un fabricant accusé d'avoir transformé ses propres appareils en points d'accès criminels.
Mais les chercheurs avertissent que le marché des proxys clandestins et des modules de fraude reste adaptable.
Les opérateurs peuvent changer de serveurs, de logiciels ou de méthodes de distribution.
Les appareils déjà compromis peuvent aussi conserver des éléments malveillants dans leur firmware.
Le chiffre de 1,3 million illustre donc à la fois l'ampleur du succès de l'opération et la difficulté de rétablir une confiance durable.
L'enseignement principal est particulièrement préoccupant : lorsqu'un équipement connecté arrive avec une porte dérobée intégrée, l'utilisateur peut perdre le contrôle de sa propre connexion Internet sans avoir commis la moindre erreur.
Dans cette affaire, la première ligne de défense aurait dû se trouver bien avant l'installation dans le salon : au moment de la conception, de la fabrication et de la certification du produit.